mcwumbly
8월 9, 2020, 9:26오후
1
특정 데이터 탐색기 쿼리에 액세스할 수 있는 그룹으로 "모든 사용자(everyone)"를 선택하면 오류가 발생하지 않습니다. 그런 다음 쿼리 목록이 표시되는 페이지에서 해당 쿼리에 액세스할 수 있는 링크를 가져올 수 있으며, 그 형식은 다음과 같습니다: https://my.forum.domain/g/everyone/reports/43
하지만 해당 링크를 방문하려고 하면 "문제가 발생했습니다(something went wrong)"라는 메시지만 표시됩니다.
신뢰 수준 0은 작동하므로, 이 응답도 여기에 적용되는 것 같습니다:
IAmGav
8월 9, 2020, 9:28오후
2
왜 모든 사람에게 데이터베이스에 대한 액세스 권한을 주고 싶나요? 그렇게 하면 보안 위험이 너무 큽니다.
sam
8월 9, 2020, 9:30오후
4
나에게 이 요청은 UI에서 특정 특이한 동작을 제거하는 것에 관한 것입니다. 문제가 있다면 표시하지 말아야 합니다.
mcwumbly
8월 9, 2020, 9:33오후
5
샘이 말한 대로…
제 경우에는 로그인 필수 사이트입니다. 쿼리를 설계하고 있는데, 플러그인의 설계상 쿼리는 이미 읽기 전용입니다.
그래서 저는 UI에서 바로 접근할 수 없는 데이터를 노출하는 저비용 방식이라고 생각합니다. 다른 접근 방식으로는 동일한 쿼리를 전용 플러그인에 넣고 그 플러그인을 설치하는 것이 있겠죠…
하지만 보안 관점에서 제가 놓치고 있는 부분이 있다면, 계속 듣고 있겠습니다.
master ← RickyC0626-forks:hide-group-everyone
merged 01:56AM - 07 Oct 20 UTC
[Query access for 'everyone' does not work, but trust level 0 does, and it works… the same](https://meta.discourse.org/t/allow-everyone-access-to-data-explorer-query-doesnt-work/160292)
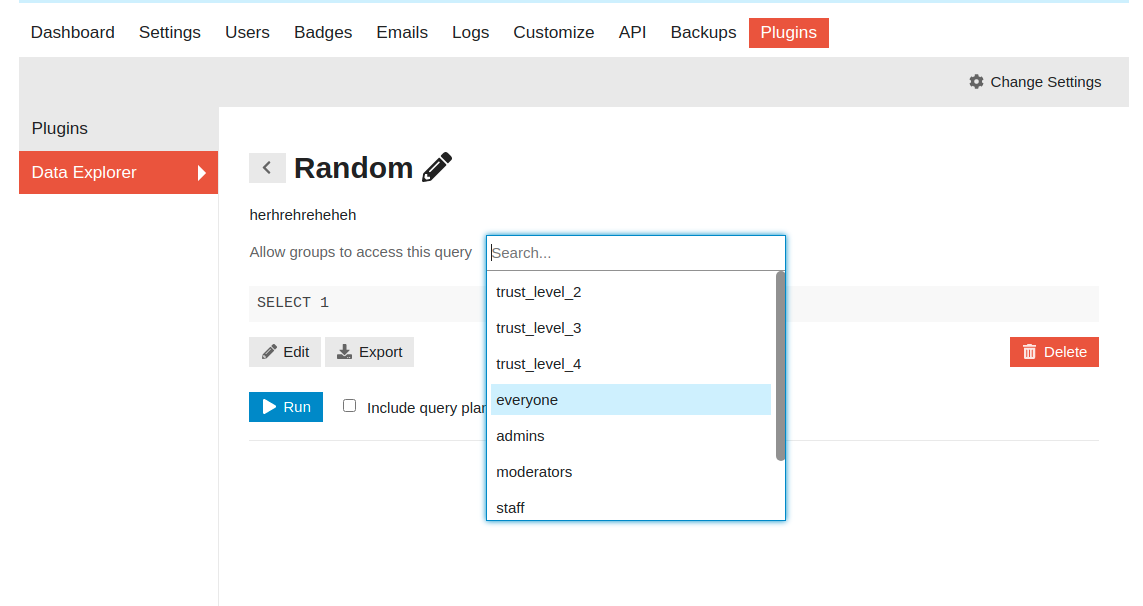
**Before:**
'everyone' group is listed
**After:**
'everyone' group not listed anymore
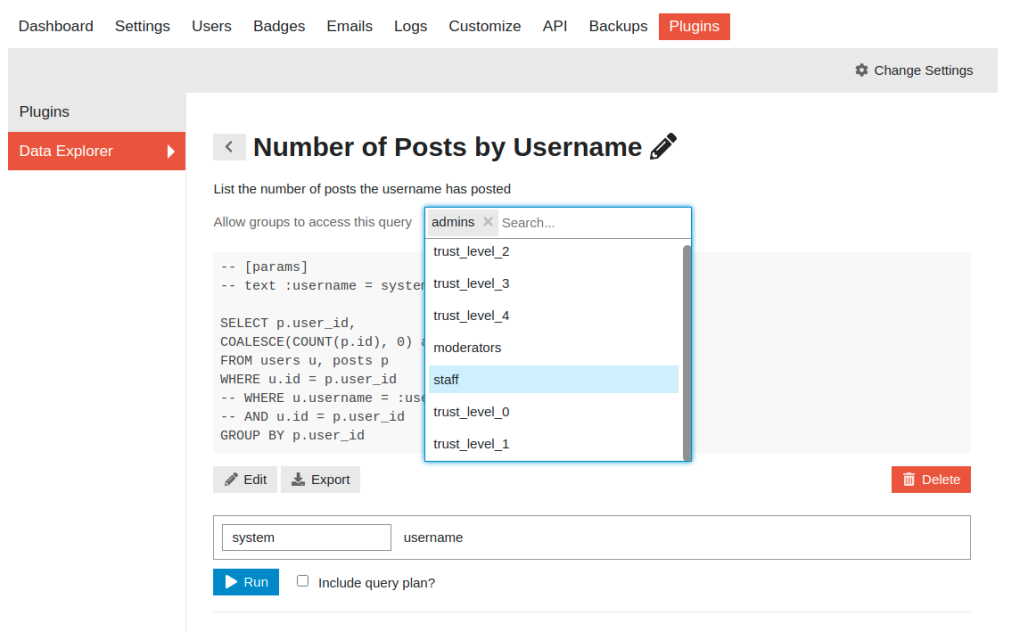
모든 것이 정상입니다. everyone 그룹은 표시되지 않지만, trust_level_0을 사용하면 동일한 효과를 얻을 수 있습니다.