다음 기사를 읽었습니다:
좋은 내용이지만 클라우드 서비스입니다.
비슷하지만 셀프호스팅 가능한 서비스를 추천해 주실 수 있나요? Discourse와 테스트가 된 소프트웨어가 있을까요?
다음 기사를 읽었습니다:
좋은 내용이지만 클라우드 서비스입니다.
비슷하지만 셀프호스팅 가능한 서비스를 추천해 주실 수 있나요? Discourse와 테스트가 된 소프트웨어가 있을까요?
클라우드 서비스는 무엇인가요?
무엇을 인증하려고 하시나요?
우리는 여러 웹 서비스와 다양한 대상 독자를 위한 여러 Discourse 인스턴스를 보유하고 있습니다. 각 서비스와 관련 Discourse에는 현재 Drupal 7이 설치되어 있으며, 이를 통해 해당 서비스와 Discourse에 SSO를 제공합니다. 이러한 패턴이 여러 번 반복됩니다. 총 사용자 수는 10,000명 이상입니다.
모든 서비스와 Discourse 인스턴스에 대해 단일 사용자 기반을 구축하고, 모든 곳에서 투명한 인증을 제공하는 SSO를 구현하고 싶습니다. 동시에 Drupal을 제거하고 싶습니다.
SSO 시스템은 클라우드 기반이 아니라 자체 서버에 호스팅되어야 합니다. Auth0, OneLogin은 클라우드 시스템이므로 해당되지 않습니다.
따라서 어떤 솔루션을 선택하는 것이 좋을지 조언을 구합니다.
가장 쉬운 해결책은 이미 방법을 알고 있으므로 모든 디스커스 사이트에서 단일 Drupal 인스턴스를 사용하는 것입니다. Drupal altitude를 제거하려는 경우, 하나의 디스커스를 모든 사이트의 SSO 서버로 사용할 수 있습니다.
아니요, Discourse를 SSO 제공자로 사용하는 옵션은 적합하지 않습니다. Drupal에서는 이를 확실히 제거해야 합니다. Discourse SAML 플러그인을 오픈소스 IdM/IAM과 통합하는 성공 사례가 있을까요?
SAML을 사용하려는 특별한 이유가 있으신가요? OpenID Connect와 OAuth2용 플러그인이 있으며, 일반적으로 설정이 훨씬 간단합니다.
공식적으로 테스트된 IDP는 없습니다. 다만, "open source idp"로 구글 검색 시 상위에 Keycloak가 나타납니다. Meta에서 검색해 보면 다른 사용자들도 우리의 openid-connect 플러그인과 함께 Keycloak를 성공적으로 설정한 사례가 있습니다(예: 여기). 시작점으로 삼아 직접 실험해 보시는 것은 어떨까요?
OAuth2 Basic Plugin을 사용하면서 한 가지 큰 문제가 있습니다. Discourse를 처음 사용하는 사용자가 인증을 완료하면, 신규 사용자의 데이터가 표시되는 창이 나타납니다. @david 님은 다른 토픽에서 이 창을 표시하지 않고 자동으로 사용자를 생성하는 기능이 언젠가 구현될 것이라고 답변해 주셨습니다. 하지만 아직까지 구현되지 않았습니다.
그래서 저는 SAML 때문에 고생하고 있습니다. 빨리 해결책이 필요합니다…
Keycloak도 SAML을 지원하는 것 같으니, 이 방법도 시도해 볼 수 있습니다.
그리고 플러그인과 Keycloak의 유료 설정을 주문할 수 있을까요? )))
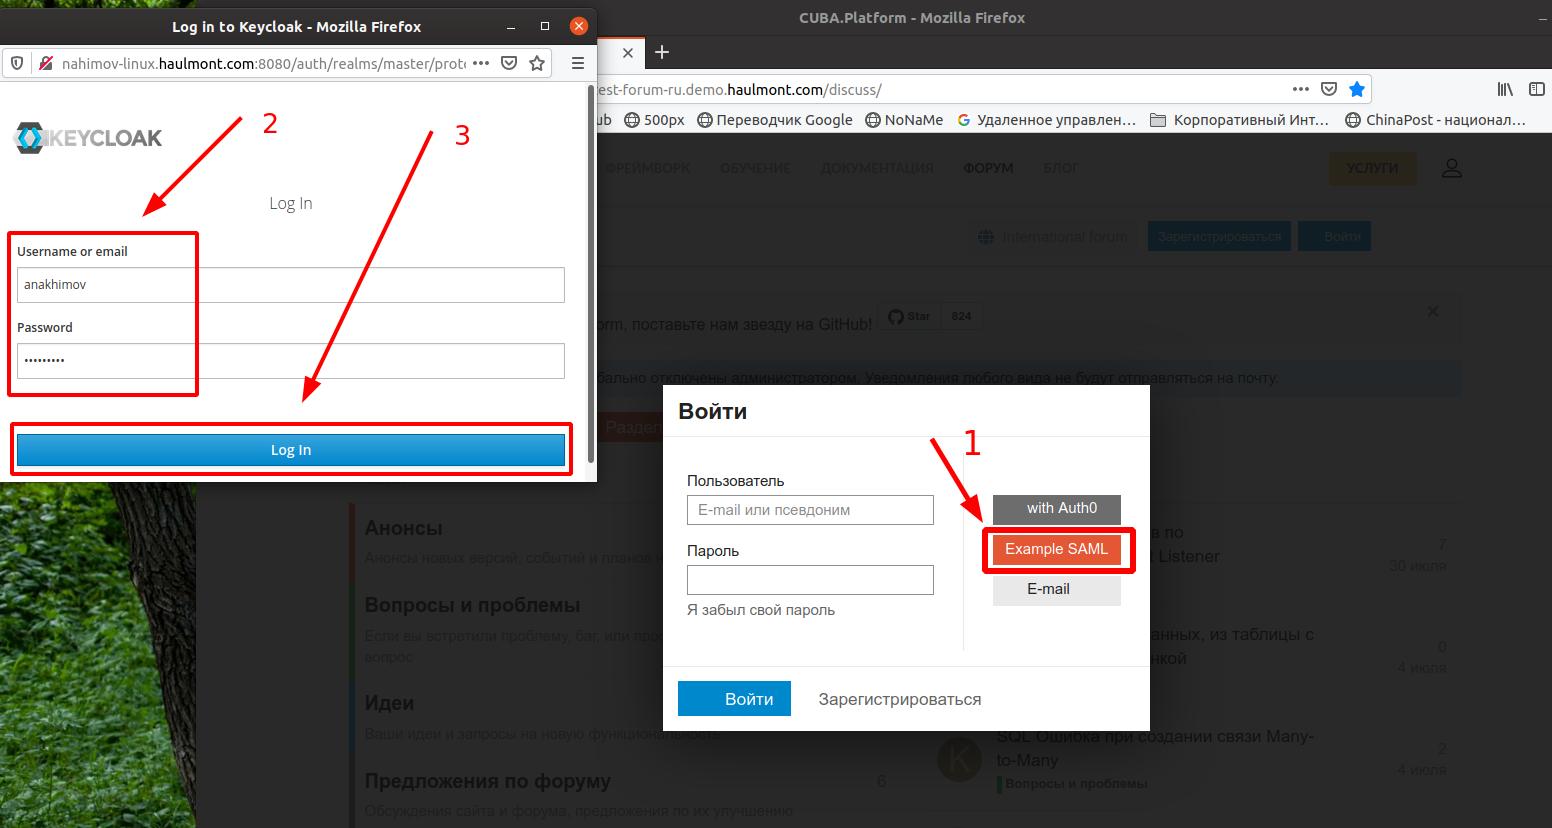
시해 보았지만 SAML과 Keycloak를 설정하지 못했습니다.
discourse.org에서는 고객에게 1:1 지원을 제공하지만, 셀프 호스팅 사이트에는 해당되지 않습니다. Marketplace 채널에 게시물을 올려보시는 것을 추천합니다.
app.yml 파일에서 DISCOURSE_SAML_AUTO_CREATE_ACCOUNT 값을 1로 설정해야 합니다
동작합니다!!! @david 님 감사합니다!
근데… 왜 이 옵션은 문서에 언급되어 있지 않나요? )))