J’ai également activé le paramètre s3 configure tombstone policy :
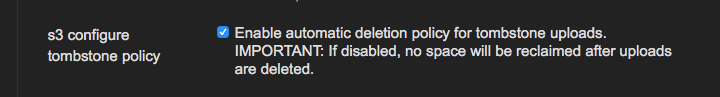
Cela posera-t-il problème ? Puisque j’utilise maintenant un CDN ? Ou est-ce que les processus en arrière-plan vérifient toujours le bucket S3 d’origine plutôt qu’une URL CDN ?
Je penche naturellement pour la seconde option, mais je ne peux tout simplement pas me permettre de bloquer les uploads de photos de centaines de milliers de mes utilisateurs 
